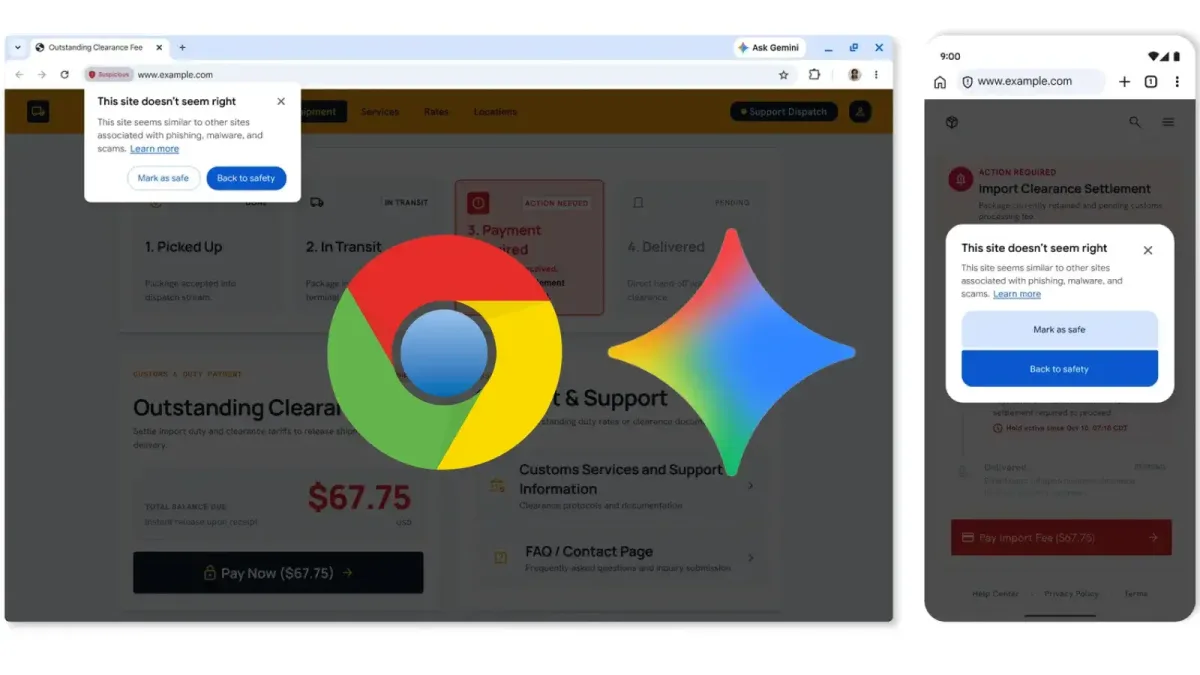
عززت شركة Google دفاعات متصفحها ضد المواقع الاحتيالية عبر تحديث Google Chrome بذكاء Gemini من خلال نموذج جديد يعمل على الخادم لرصد تنبيهات برامج مكافحة الفيروسات المزيفة وتحديثات المتصفح الوهمية وغيرها من الصفحات الخادعة. وأُعلن عن هذه التعديلات في 20 أكتوبر 2026 بحسب ما أوردته الكاتبة Divya في موقع GBHackers، لتشمل الحماية جميع المستخدمين الذين يفعّلون وضع الحماية المحسّنة (Enhanced Protection) ضمن ميزة التصفح الآمن (Safe Browsing).
ويبني هذا التحديث على دمج نموذج Gemini للعمل على الجهاز الذي طُرح في عام 2025 لرصد عمليات الاحتيال المتعلقة بالدعم الفني على الأجهزة المدعومة. ويتيح نقل التحليل إلى نموذج أقوى يعمل على الخادم لمتصفح Chrome توسيع تغطية الأجهزة وتقييم نطاق أوسع من عمليات الاحتيال.
آلية تحليل الصفحات المشبوهة عبر الخادم
لا يقرر نموذج Gemini بمفرده ما إذا كان الموقع خطيراً، بل يضيف تحليلاً سياقياً إلى ميزة Safe Browsing. ويفحص النموذج محتوى الصفحة لتحديد العلامة التجارية وتقييم غرض الصفحة وإصدار درجة لاحتمالية الاحتيال، ثم تدمج Safe Browsing هذا التقييم مع سمعة النطاق وإشارات أمنية إضافية لإصدار الحكم النهائي.
وتوضح Google أن متصفح Chrome يقصر التحليل على الخادم على نصوص الصفحات التي تُظهر بالفعل مؤشرات احتيال بدرجة ثقة عالية. وتؤكد الشركة أن المحتوى المعالج لهذا الغرض مؤقت؛ إذ لا يُسجّل ولا يُحتفظ به ولا يُستخدم لتدريب النماذج، مما يقلل البيانات المشاركة مع السماح بفحص أعمق للمحتوى المشبوه.
فصل تحذيرات المواقع المشبوهة عن المواقع الخطيرة
يطرح متصفح Chrome أيضاً فئات تحذير منفصلة للمواقع المشبوهة والمواقع الخطيرة ضمن وضع Enhanced Protection. وتغطي التحذيرات المشبوهة النتائج ذات الثقة الأقل التي تتضمن أنماطاً خادعة مرتبطة بمواقع خبيثة، ويختلف عرض هذه التنبيهات في الصياغة والألوان والأيقونات والتصميم لتنبيه المستخدمين إلى الصفحات التي قد تكون ضارة.
وفي المقابل، يخصص Chrome أحكام المواقع الخطيرة للصفحات الخبيثة المعروفة التي تشكل خطراً عالياً للإضرار بالمستخدم. وتستمر هذه المواقع في إظهار التحذير الأحمر المعروف الذي يملأ الصفحة، مما يحافظ على تمييز واضح بين الخداع المحتمل والتهديدات المؤكدة.
التصدي لهجمات ClickFix عبر فحص الحافظة
يستهدف دفاع جديد آخر هجمات ClickFix، التي تخدع المستخدمين لنسخ أوامر وتشغيلها بزعم كاذب أنها تصلح مشكلة مفتعلة. وغالباً ما تستخدم هذه الأوامر أدوات شرعية في نظام التشغيل مثل PowerShell و cmd.exe لتنزيل البرمجيات الخبيثة أو تثبيتها، ويمكن أن يؤدي تشغيل هذه الأوامر في الطرفية إلى تجاوز وسائل الحماية الخاصة بالتنزيل في المتصفح.
ويرصد Chrome الآن الأوامر التي يُحتمل أن تكون خبيثة عند نسخها أثناء نشاط ClickFix المشتبه به، ويزيل معلومات التعريف الشخصية من محتوى الحافظة قبل إرساله إلى Safe Browsing. وإذا أصدرت الميزة حكماً بأن المحتوى خطير فيظهر تحذير للمستخدم، وتشير Google إلى أن النظام يمنح الأولوية للدقة لتقليل التداخل مع سير العمل الشرعي للمطورين.
متطلبات التفعيل وتفسير عبارة «أكثر أماناً بعشر مرات»
تتطلب جميع وسائل الحماية الجديدة تفعيل وضع Enhanced Protection. ويشير موقع GBHackers إلى أن ادعاء Google بأن الوضع «أكثر أماناً بعشر مرات» يقارن متوسط عدد التحذيرات بين أوضاع الحماية المختلفة، ولا يقيس بشكل مباشر انخفاضاً بمقدار عشرة أضعاف في عمليات الاختراق الناجحة، وهو تمييز مهم عند تفسير التصريحات الأمنية للشركة.
كُتب هذا المقال بالذكاء الاصطناعي اعتماداً على ما نشره: gbhackers.com.