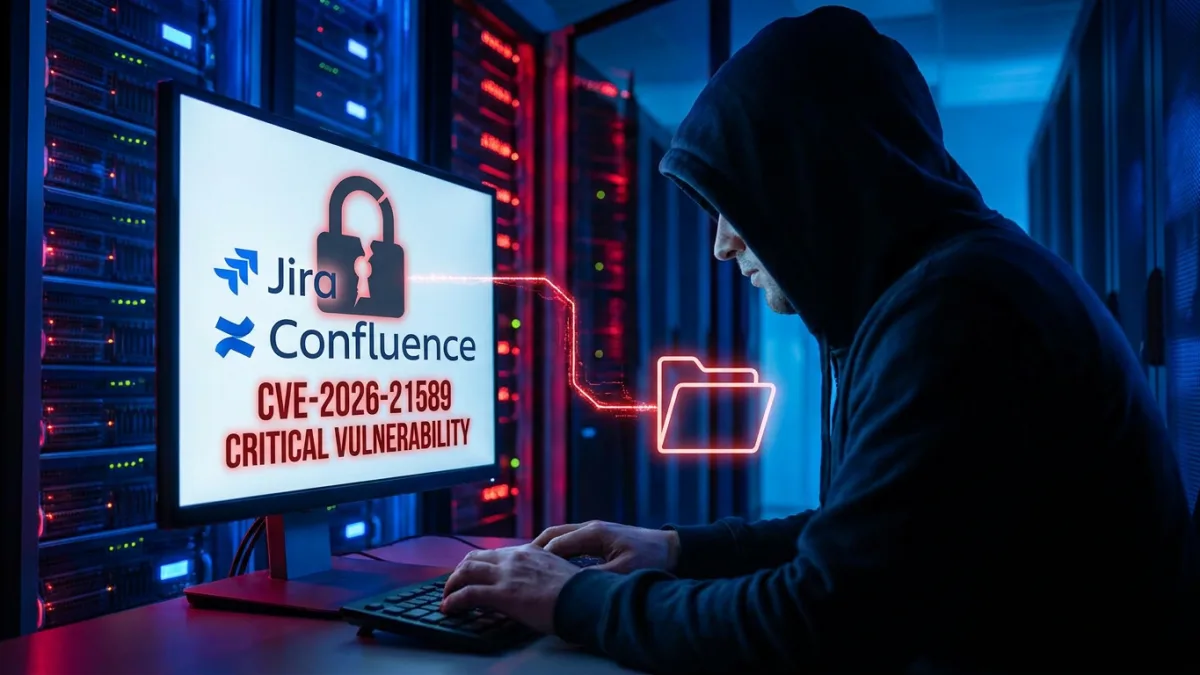
يجب على مسؤولي تكنولوجيا المعلومات الذين يديرون خوادم شركة Atlassian التحرك فوراً لمعالجة ثغرة أمنية حرجة بدرجة خطورة 9.3 تكشف الملفات الحساسة للمهاجمين. تتيح هذه الثغرة، التي تحمل الرمز CVE-2026-21589، لأي شخص قراءة الملفات مباشرة من أدلة جذر الويب في خوادم Jira Software Data Center وخوادم Confluence Data Center دون الحاجة إلى حساب صالح أو بيانات تسجيل الدخول.
ووفقاً للتحذيرات الأمنية الصادرة عن شركة Atlassian، يتطلب استغلال هذه الثغرة أن يعرف المهاجم اسم الملف الدقيق ومسار المورد المستهدف. لا تسهل الثغرة عملية سرد الأدلة، مما يعني أن القراصنة لا يمكنهم اكتشاف الملفات المخفية تلقائياً. ومع ذلك، تواجه الأنظمة التي تخزن ملفات التكوين الحساسة في أدلة التطبيقات التي يمكن الوصول إليها خطراً كبيراً.
ورغم أن التحذير الخاص بخوادم Confluence Data Center يصنف المشكلة ضمن ثغرات اجتياز المسار مع تصنيف "قراءة/كتابة عشوائية"، إلا أن الوصف الفني المنشور يؤكد اقتصارها على الوصول غير المصرح به للملفات فقط. ولا يوجد حالياً أي مؤشر على قدرة المهاجمين على تعديل الملفات أو تنفيذ تعليمات برمجية خبيثة عبر هذا المسار.
كيفية حماية خوادمك وتطبيق التحديثات
يجب على المؤسسات التي تستخدم إصدارات Data Center المُدارة ذاتياً إعطاء الأولوية لتطبيق التحديثات، نظراً لأن الاستغلال لا يتطلب مصادقة المستخدم. وتشير شركة Atlassian إلى أن جميع الإصدارات السابقة للتحديثات الجديدة معرضة للخطر. ولا يحتاج عملاء الخدمات السحابية إلى اتخاذ أي إجراء، حيث طبقت الشركة التحديثات بالفعل على منتجاتها المستضافة ولم تجد أي دليل على استغلال الثغرة.
- تحديث خوادم Jira Data Center: قم بتثبيت الإصدارات 9.12.40 أو 10.3.26 أو 11.3.12 لحل الثغرة بشكل دائم.
- تحديث خوادم Confluence Data Center: قم بالترقية إلى الإصدارات 9.2.26 أو 10.2.19. ويجب على المؤسسات التي تستخدم إصدارات قديمة غير مدعومة الانتقال إلى إصدار دعم طويل الأمد محدّث.
- تقييد الوصول إلى الشبكة: إذا كان التحديث الفوري مستحيلاً، يجب على المسؤولين إزالة الخوادم المتأثرة من شبكة الإنترنت العامة وتقييد الوصول الخارجي للشبكة بالكامل.
بالنسبة للبيئات التي يجب أن تظل متصلة بالإنترنت، توصي شركة Atlassian بتنفيذ جدار حماية تطبيقات الويب (WAF) أو قاعدة وكيل عكسي لحظر أنماط الاجتياز المشبوهة. يمكن للمسؤولين استخدام تعبير نمطي لاكتشاف النقاط المزدوجة المجاورة مباشرة للشرطات المائلة أو الشرطات المائلة العكسية أو النقطتين المزدوجتين، مع ضمان مراعاة المتغيرات المشفرة بعناوين URL.
وكبديل لذلك، يمكن للفرق استخدام أداة RewriteValve الخاصة بخوادم Apache Tomcat. يتطلب ذلك إيقاف تشغيل كل عقدة في المجموعة، وتمكين الأداة في عنصر السياق الخاص بالتطبيق داخل ملف conf/server.xml، وإلحاق ملف rewrite.config الذي توفره شركة Atlassian بمجلد WEB-INF الخاص بخوادم Jira أو Confluence قبل إعادة التشغيل.
خطر انكشاف أدلة جذر الويب
قد يدفع التناقض بين تصنيف "القراءة/الكتابة العشوائية" والقدرة الفعلية المقتصرة على القراءة لثغرة CVE-2026-21589 بعض الفرق الأمنية إلى تأجيل تطبيق التحديث. ومع ذلك، فإن درجة 9.3 في مقياس CVSS تعكس بدقة واقع بيئات العمل المؤسسية القديمة. فغالباً ما تتراكم في أدلة جذر الويب في بيئات Jira و Confluence القديمة والمخصصة بكثافة سجلات تشخيصية منسية، أو ملفات نسخ احتياطي مؤقتة، أو نصوص برمجية مخصصة تحتوي على بيانات اعتماد ثابتة.
ونظراً لأن الثغرة تتطلب من المهاجمين معرفة مسار الملف الدقيق، فإن التهديد المباشر يأتي من أدوات المسح الآلي المبرمجة لطلب أسماء ملفات التكوين القياسية بشكل عشوائي عبر عناوين IP المكشوفة. يُعد التخفيف باستخدام أداة Tomcat RewriteValve حلاً مؤقتاً ذكياً، ولكنه يضيف عبئاً تشغيلياً وتعارضات محتملة في التوجيه إذا لم يتم اختباره بدقة عبر جميع عقد المجموعة. في النهاية، تظل إزالة هذه الخوادم من شبكة الإنترنت العامة هي وسيلة الدفاع الوحيدة المضمونة حتى يتم تطبيق التحديثات الرسمية.