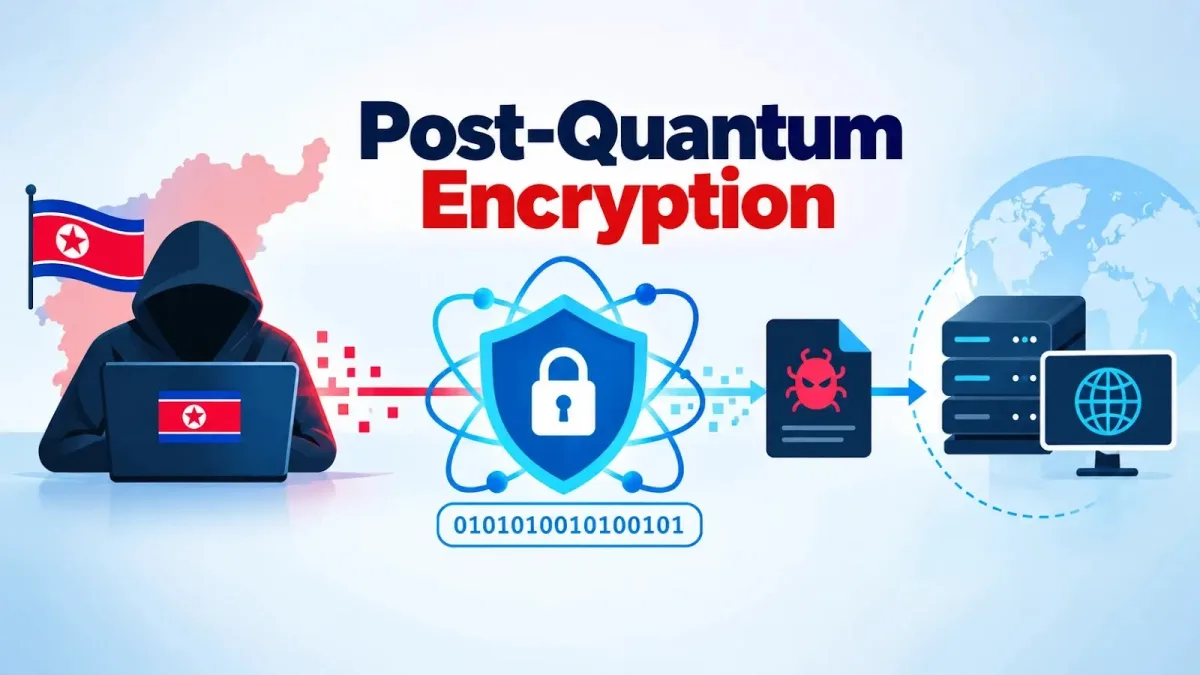
استخدمت مجموعة Lazarus Group المرتبطة بكوريا الشمالية التشفير ما بعد الكم في حملة تجسس سيبراني أُطلق عليها اسم Operation FlashHole لاستهداف مؤسسات في كوريا الجنوبية، وذلك بحسب ما أورده الكاتب Mayura Kathir في موقع GBHackers Security نقلاً عن باحثي شركة Kaspersky. وأخفت الحملة اتصالات البرمجيات الخبيثة وحمولاتها خلف سلسلة إصابة متعددة المراحل جمعت بين التصيد الموجّه، والمواقع الخبيثة، وإساءة استخدام برمجيات الأمان المالي، إلى جانب برمجيات خبيثة معيارية عملت في معظمها داخل الذاكرة.
وتتبّع باحثو Kaspersky أقدم الأدلة على حملة Operation FlashHole إلى شهر يوليو 2025، وحددوا ما لا يقل عن ثلاث مؤسسات متضررة في كوريا الجنوبية ضمن قطاعات البرمجيات، والبناء، ومعدات الاتصالات السلكية. وجاءت هذه الحملة عقب عملية سابقة للمجموعة ذاتها عُرفت باسم Operation SyncHole، والتي استخدمت هجمات المواقع الملغومة وأساءت استخدام برمجيات محلية لاستهداف ما لا يقل عن ست مؤسسات في كوريا الجنوبية شملت قطاعات البرمجيات، وتقنية المعلومات، والمالية، وتصنيع أشباه الموصلات، والاتصالات. ويشير التغير في قطاعات الضحايا، بحسب التقرير، إلى أن المجموعة وسّعت نطاق استهدافها.
الاختراق الأولي عبر تطبيق INISAFE CrossWeb EX والطعوم المخصصة
بينما أساءت عملية Operation SyncHole استخدام منتج Cross EX ذي الصلة، ركزت سلسلة الإصابة الأولية في حملة Operation FlashHole على تطبيق INISAFE CrossWeb EX، وهو تطبيق للأمان المالي يُستخدم لدعم الوصول إلى الخدمات المصرفية عبر الإنترنت والخدمات الحكومية. ورغم أن طريقة الاستغلال الدقيقة لا تزال غير واضحة، لاحظ الباحثون سلسلة عمليات عالية الصلاحيات نفّذت في نهاية المطاف شيفرة خبيثة داخل الذاكرة.
ويرجّح التقرير أن Lazarus Group وجّهت ضحايا محددين إلى مواقع ويب مخصصة عبر رسائل التصيد الموجّه. وشملت هذه الطعوم صفحة سيرة ذاتية ومعرض أعمال للتصميم الداخلي مستضافين على خدمة GitHub Pages، وبدا كل منهما مصمماً خصيصاً للهدف المقصود. وفي موقع السيرة الذاتية، كان اسم الباحث عن عمل يشبه النسخة الكورية من الاسم الافتراضي «John Doe» وبدت إحدى الصور مولّدة بالذكاء الاصطناعي، في حين تضمن معرض الأعمال تفاصيل بدت بلا معنى وشركات عشوائية ذات طابع اصطناعي. وتوحي هذه القرائن بأن الذكاء الاصطناعي قد ساعد على إنتاج هذه الطعوم أو تجميلها، لكن الباحثين لم يحددوا بدقة كيفية إنشاء هذا المحتوى.
سلسلة البرمجيات الخبيثة متعددة المراحل داخل الذاكرة
عقب الاختراق الأولي، شغّلت عملية CrossWeb EX برنامج Windows الشرعي fsquirt.exe وحقنته بشيفرة برمجية (Shellcode) تحمل برمجية TechHub الخبيثة، التي تولّت مهام التسليم في المراحل المبكرة وجمع معلومات النظام.
وبعد ذلك نشرت سلسلة الإصابة عدة مكونات معيارية:
- أداتا TouchHub و TouchShift لضمان البقاء في النظام.
- أداتا ClientHub و LPEClient لدعم الاستطلاع وتسليم الحمولات وإدارتها بمرونة.
- إطار العمل المركزي Cubridge الذي حمّلته المكونات السابقة لتلقي الأوامر ونشر الإضافات والأدوات والوحدات.
ونظراً لأن جزءاً كبيراً من هذا التنفيذ جرى داخل الذاكرة، تقلص عدد الملفات المتاحة للرصد على القرص الصلب. وكانت أداة LPEClient قد ظهرت سابقاً في حملة Operation SyncHole أيضاً.
تأسيس المفاتيح بالتشفير ما بعد الكم في أداة LPEClient
ظهر التطور الأبرز على صعيد التشفير في هذه الحملة داخل نسخة محدّثة من أداة LPEClient؛ إذ حصلت الأداة، بعد جمع معلومات النظام المستهدف، على أربع كتل يبلغ حجم كل منها 1,568 بايت وتحتوي على مفاتيح عامة من نوع ML-KEM-1024. وتُعد ML-KEM آلية تغليف المفاتيح المعتمدة قياسياً من معهد NIST والمشتقة من خوارزمية CRYSTALS-Kyber.
واستخدمت البرمجية الخبيثة تلك المفاتيح العامة لتوليد مواد المفاتيح وأرسلت نصوصاً مشفرة إلى بنية خادم القيادة والسيطرة الخاصة بها. ثم استخدمت المفاتيح المشتركة الناتجة مع خوارزمية التشفير Threefish لفك تشفير استجابة لاحقة تحتوي على حمولة خبيثة، وحمّلتها انعكاسياً داخل الذاكرة. وفي الوقت نفسه، يستخدم إطار Cubridge عملية مصافحة أكثر متانة من TechHub عبر الجمع بين خوارزميتي RSA و RC6.
وبحسب موقع GBHackers Security، تستخدم هذه التقنية تأسيس المفاتيح لما بعد الكم بوصفه طبقة واحدة ضمن بروتوكول مخصص أوسع، ولا تعني بحد ذاتها أن البرمجية الخبيثة أصبحت غير مرئية أو أن كل مرحلة تستخدم تشفيراً مقاوماً للحوسبة الكمومية. وتكمن أهميتها التشغيلية في إضفاء مزيد من التعقيد على عملية التبادل المستخدمة لحماية تسليم الحمولات اللاحقة، وتصعيب تحليل قناة الأوامر الخاصة بالبرمجية الخبيثة.
بيئة برمجيات الأمان المالي في كوريا الجنوبية
تعكس حملة Operation FlashHole تركيز Lazarus Group المستمر على بيئة البرمجيات في كوريا الجنوبية، حيث يمكن أن تتحول تطبيقات الأمان المثبتة لدعم الخدمات المالية إلى أسطح هجوم عالية القيمة عند إساءة استغلال الثغرات الأمنية أو التفاعلات غير الآمنة فيها. وكانت دراسة صادرة عن مؤتمر USENIX في عام 2025 حول برمجيات الأمان المالي الإلزامية في كوريا الجنوبية قد وثّقت نقاط ضعف أمنية وأفادت بوجود 19 من الثغرات الأمنية، التي قال الباحثون إنه قد جرى الكشف عنها وإصلاحها، مما يوضح سبب حاجة هذه البرامج واسعة الانتشار إلى مراجعة أمنية دقيقة.
مؤشرات الاختراق وتوصيات للمدافعين الأمنيين
أورد التقرير خمس قيم تجزئة (Hashes) للملفات المرتبطة بالحملة، وجميعها تحمل اسم الملف mscoree.dll:
| قيمة تجزئة الملف (File hash) | اسم الملف (File name) |
|---|---|
ec84d6cb2ae7974767aedac246b50a3e | mscoree.dll |
a28cba214058fcae2883d8cffc883abd | mscoree.dll |
c105d6b16f544582772de0159f24c00a | mscoree.dll |
2f8475a90a25624ed02f1d18d4e6d65d | mscoree.dll |
676fabe30a28b53925fba98e34b35986 | mscoree.dll |
وبالنسبة للمدافعين الأمنيين، تبرز هذه القضية أهمية مراقبة الأنشطة غير المعتادة الصادرة عن برمجيات الأمان الموثوقة، والتحقيق في عمليات التنفيذ المشبوهة داخل الذاكرة، والحفاظ على تحديث تطبيقات الأمان المطلوبة محلياً بالتحديثات الأمنية.
كُتب هذا المقال بالذكاء الاصطناعي اعتماداً على ما نشره: gbhackers.com.